
Lecteur de carte pour distributeur automatique : 7 fonctions essentielles
Un guide B2B consacré aux moyens de paiement, aux normes, aux passerelles, à la connectivité, à la sécurité, à l’intégration avec la machine et à la gestion d’un parc d’équipements.
Introduction : achetez un système de paiement, pas seulement un lecteur
Un lecteur de carte pour distributeur automatique est la partie visible par le client d’un système de paiement beaucoup plus large. Le matériel doit reconnaître les moyens de paiement prévus, communiquer avec le contrôleur du distributeur, se connecter à un processeur par un circuit commercial approuvé, gérer clairement les échecs et fournir aux opérateurs des enregistrements exploitables. Un lecteur peut sembler compatible tout en créant des problèmes si la passerelle, l’acquéreur, l’interface de la machine ou le plan d’acceptation régional ne sont pas adaptés.
Les opérateurs doivent comparer la configuration complète, et non choisir un lecteur uniquement en fonction de son apparence, d’un logo ou d’une vitesse annoncée. La réussite dépend de la carte ou du portefeuille mobile, du logiciel du terminal, du réseau, de la passerelle, du processeur, de l’acquéreur et de la banque émettrice. Aucun fournisseur sérieux ne peut garantir que toutes les transactions seront approuvées ni qu’une configuration unique fonctionnera dans tous les pays.
Les sept critères suivants transforment un projet général de paiement sans espèces en liste de contrôle exploitable. Ils distinguent trois questions souvent confondues : quels moyens les clients peuvent présenter, quels moyens le terminal peut techniquement lire et quels paiements le circuit commercial contracté est autorisé à accepter.
Les 7 fonctions essentielles en un coup d’œil
| Fonction | Question à poser lors de l’achat | Preuves à demander |
|---|---|---|
| 1. Moyens de paiement et couverture régionale | Les clients ciblés connaissent-ils et utiliseront-ils les méthodes proposées ? | Liste d’acceptation propre au marché et confirmation de l’acquéreur |
| 2. Compatibilité des interfaces de carte | Quelles interfaces à contact, sans contact ou anciennes sont prises en charge ? | Modèle exact, noyaux, homologations et documentation des réseaux |
| 3. Compatibilité avec la passerelle et l’acquéreur | Le lecteur peut-il utiliser le circuit de paiement commercial de l’opérateur ? | Cartographie du processeur, de la passerelle, du compte marchand et du règlement |
| 4. Réseau et gestion des défaillances | Que se passe-t-il en cas de mauvaise couverture, d’expiration ou d’annulation ? | Architecture réseau et scénarios d’exception testés |
| 5. Sécurité et périmètre PCI | Qui gère les données, les clés, les mises à jour et les validations ? | Certifications actuelles, matrice des responsabilités et flux de données |
| 6. Intégration avec la machine | L’alimentation, le montage et la communication avec le contrôleur fonctionneront-ils correctement ? | Spécifications de l’interface, du câblage, de l’alimentation et de l’installation |
| 7. Gestion du parc et cycle de vie | L’opérateur pourra-t-il rapprocher, maintenir et remplacer le système ? | Démonstration du portail, données exportables, SLA et plan de fin de vie |
1. Moyens de paiement et couverture régionale
Commencez par les clients et le marché, et non par la brochure du terminal. Selon le site, il peut être nécessaire de prendre en charge les cartes sans contact, les portefeuilles mobiles, les cartes à puce, un réseau de débit local, les paiements par QR code, les badges fermés ou un autre moyen régional. La présence d’une fonction sur le lecteur ne prouve pas que le processeur et l’acquéreur l’activeront dans le pays et pour la catégorie commerciale concernés.
Demandez au fournisseur une matrice d’acceptation propre au marché, puis faites-la confirmer par écrit. Elle doit distinguer les interfaces de carte physique, les portefeuilles mobiles, les réseaux locaux, les devises, les comptes de règlement, les remboursements et la préautorisation. Pour une armoire intelligente à accès contrôlé, vérifiez le montant bloqué, le montant final et la libération ou l’annulation du blocage.
L’ajout de nombreux logos n’améliore pas automatiquement la conversion. Chaque méthode supplémentaire peut augmenter la complexité de configuration, de rapprochement et d’assistance. Privilégiez les moyens correspondant à une demande observée et disposant d’un circuit commercial complet.
2. Compatibilité EMV, NFC et bande magnétique
La puce EMV avec contact et le paiement EMV sans contact correspondent à des spécifications et à des systèmes d’homologation. Le NFC est une technologie de communication à courte distance utilisée par de nombreuses cartes sans contact et de nombreux appareils mobiles. La mention « NFC » ne signifie donc pas que tous les portefeuilles et réseaux fonctionneront.
Les documents d’achat doivent identifier le modèle exact du terminal, les noyaux EMV, la version du micrologiciel, l’application de paiement et les homologations applicables. Demandez des preuves actuelles correspondant à la combinaison exacte de matériel, micrologiciel et logiciel figurant sur le devis. Une homologation associée à un autre modèle ou à une ancienne configuration n’est pas suffisante.
La bande magnétique est une interface ancienne. Son activation doit dépendre du marché, des règles du réseau, de la politique de repli et des contrôles de risque. Documentez séparément le traitement de la puce, du sans-contact, de la bande magnétique et des exceptions manuelles.
3. Compatibilité avec la passerelle, le processeur et l’acquéreur
Un lecteur peut être mécaniquement compatible avec un distributeur tout en restant commercialement inutilisable. L’opérateur doit disposer d’une chaîne prise en charge allant de l’application du terminal à la passerelle ou au processeur, au compte marchand, à l’acquéreur et à la banque de règlement. Confirmez par écrit qui signe le contrat, qui facture chaque service, qui reçoit les règlements, qui gère l’intégration et qui prend en charge les escalades.
Demandez une grille tarifaire complète. Les coûts peuvent inclure les frais récurrents de plateforme, la connectivité, la passerelle, les montants minimums, les remboursements, les contestations, la conversion de devises et la résiliation anticipée. Ces coûts varient selon les contrats et les régions.
Avant un déploiement à grande échelle, effectuez des transactions réelles avec chaque moyen prioritaire et rapprochez l’enregistrement du terminal, le relevé du processeur et le règlement bancaire. Testez les transactions approuvées, refusées, expirées, annulées, contre-passées et remboursées.
4. Connectivité, fonctionnement hors ligne et transactions échouées
Le paiement sans personnel dépend d’une communication fiable. Tous les sites peuvent néanmoins rencontrer une couverture mobile insuffisante, une modification du Wi-Fi, un problème d’antenne, une interruption de passerelle ou un redémarrage du terminal. Confirmez les connexions prises en charge, qui fournit et gère la connectivité et comment la qualité du signal est surveillée.
Le terme « paiement hors ligne » est trop imprécis. Demandez si le terminal conserve une transaction pour l’envoyer ultérieurement, quelles règles s’appliquent, quelles sont les limites de montant et qui supporte la perte si l’autorisation ultérieure échoue. N’activez pas la transmission différée uniquement parce que le terminal le permet : la politique doit être approuvée par l’opérateur, le processeur et l’acquéreur.
Testez les délais d’expiration, les doubles présentations, les communications partielles, les coupures de courant, les annulations retardées et les pannes de machine après autorisation. Définissez les messages client, la logique de nouvelle tentative, les alertes, la responsabilité du remboursement et les preuves nécessaires.
| Scénario de test | Résultat opérationnel attendu | Données à conserver |
|---|---|---|
| Perte du réseau avant autorisation | Aucune distribution ou ouverture ambiguë | Événement du terminal et état du réseau |
| Expiration après l’envoi de la demande | Procédure définie de nouvelle tentative et d’annulation | Référence unique et horodatages |
| Panne de la machine après approbation | Procédure contrôlée de remboursement ou d’assistance | Résultat du paiement, événement de la machine et résultat de la distribution |
| Action répétée du client | Prévention des doublons ou traitement clair de l’anomalie | Tentatives reliées et état final du règlement |
| Redémarrage ou mise à jour du lecteur | Reprise sécurisée sans perte silencieuse de données | État du terminal, version et journal de mise à jour |
5. PCI, sécurité du terminal et périmètre de la tokenisation
PCI ne correspond pas à un badge universel couvrant l’ensemble d’un projet. PCI DSS concerne les organisations et environnements qui stockent, traitent ou transmettent des données de compte. PCI PTS POI traite notamment des caractéristiques de sécurité des appareils de paiement, y compris les terminaux sans surveillance. Les acheteurs doivent demander la référence exacte du terminal, son inscription actuelle, sa date d’expiration et les conditions de revalidation, puis confirmer l’effet du déploiement sur leurs responsabilités PCI.
L’utilisation d’un terminal homologué ne valide pas automatiquement son installation, le réseau, les applications connectées ou les processus métier. Demandez une matrice précisant les responsabilités pour la garde du terminal, les inspections, les clés, les mises à jour, les incidents, l’accès à distance et la conservation des preuves.
La tokenisation remplace le numéro principal d’une carte par une valeur de substitution dans une architecture définie. Elle peut réduire le périmètre d’exposition dans certaines configurations, mais ne supprime pas les obligations PCI DSS. Exigez un schéma montrant où circulent les données de compte et les jetons.
6. Matériel, installation, alimentation et intégration
Un lecteur de carte doit être compatible physiquement et électriquement avec la machine. Vérifiez les dimensions de montage, le support, le passage des câbles, l’exposition, l’accessibilité, la tension, la consommation maximale, la mise à la terre, la position de l’antenne et l’accès pour la maintenance. Une installation improvisée peut créer des problèmes de fiabilité et de sécurité.
La compatibilité MDB doit être vérifiée précisément
Pour la communication avec le contrôleur, identifiez le protocole et sa mise en œuvre exacte. MDB/ICP est une interface volontaire destinée aux équipements de vente automatique. Le fait que le lecteur et la machine soient tous deux annoncés « compatibles MDB » ne garantit pas une installation Plug-and-Play. La version MDB, les commandes, le niveau cashless, le micrologiciel, le brochage, la tension et le comportement du contrôleur doivent être vérifiés ensemble.
Utilisez la documentation MDB/ICP comme point de départ, puis obtenez les documents d’intégration approuvés du fabricant et du fournisseur. Testez l’autorisation de distribution, la transmission du prix, l’annulation, les remboursements ou contre-passations applicables, la télémétrie et le comportement après une coupure.
7. Gestion à distance, enregistrements, assistance et cycle de vie
Un total quotidien des ventes ne suffit pas à gérer un parc. Les données utiles comprennent l’identité du terminal et de la machine, la référence de transaction, l’horodatage, la catégorie du moyen de paiement, les états d’autorisation et de règlement, le résultat de la distribution ou de l’ouverture, les remboursements, les contre-passations, la connexion, la version du micrologiciel et les alertes. Vérifiez ce qui peut être exporté, la durée de conservation et les droits d’accès.
Un portail doit accélérer le rapprochement et le traitement des anomalies. Demandez une démonstration comprenant des transactions échouées et annulées. Testez les autorisations selon les rôles, l’acheminement des alertes, la configuration groupée, les journaux d’audit, le remplacement d’un terminal et l’association d’un nouveau lecteur à la bonne machine et au bon compte marchand.
Les conditions de cycle de vie font partie de la décision d’achat. Documentez les horaires d’assistance, le responsable des escalades, la fréquence des mises à jour, les avis de sécurité, la stratégie de remplacement, les limites de garantie, les évolutions du réseau mobile, la prise en charge du système d’exploitation et le préavis de fin de vie.
Liste de contrôle pour l’achat et le pilote
- Définir les pays, les catégories de clients, les devises et les moyens de paiement prioritaires.
- Obtenir une confirmation écrite de la compatibilité avec la passerelle, le processeur, l’acquéreur et le compte marchand.
- Vérifier le terminal, le micrologiciel, l’application et les preuves EMV et PCI exactes.
- Cartographier le flux de paiement et des données de compte, y compris la tokenisation et l’accès à distance.
- Confirmer le montage, l’alimentation, le faisceau, le protocole du contrôleur et la méthode d’installation approuvée.
- Mesurer la couverture mobile et Wi-Fi sur chaque site pilote et attribuer la responsabilité de la connectivité.
- Tester les approbations, les refus, les expirations, les annulations, les remboursements, les coupures et les pannes.
- Rapprocher les données du terminal, du processeur et de la banque à l’aide de références uniques.
- Documenter les responsabilités relatives à l’assistance, aux mises à jour, au remplacement, aux alertes et à la fin de vie.
- Définir des seuils d’acceptation pour la disponibilité, le taux d’anomalies, le rapprochement et le délai de réponse.
Quatre équipements Reyeah à examiner
Les pages produit suivantes présentent différents formats de commerce autonome. Elles ne prouvent pas que tous les lecteurs, acquéreurs et moyens de paiement régionaux sont compatibles. Demandez toujours une configuration précise et une confirmation d’intégration écrite avant l’achat.
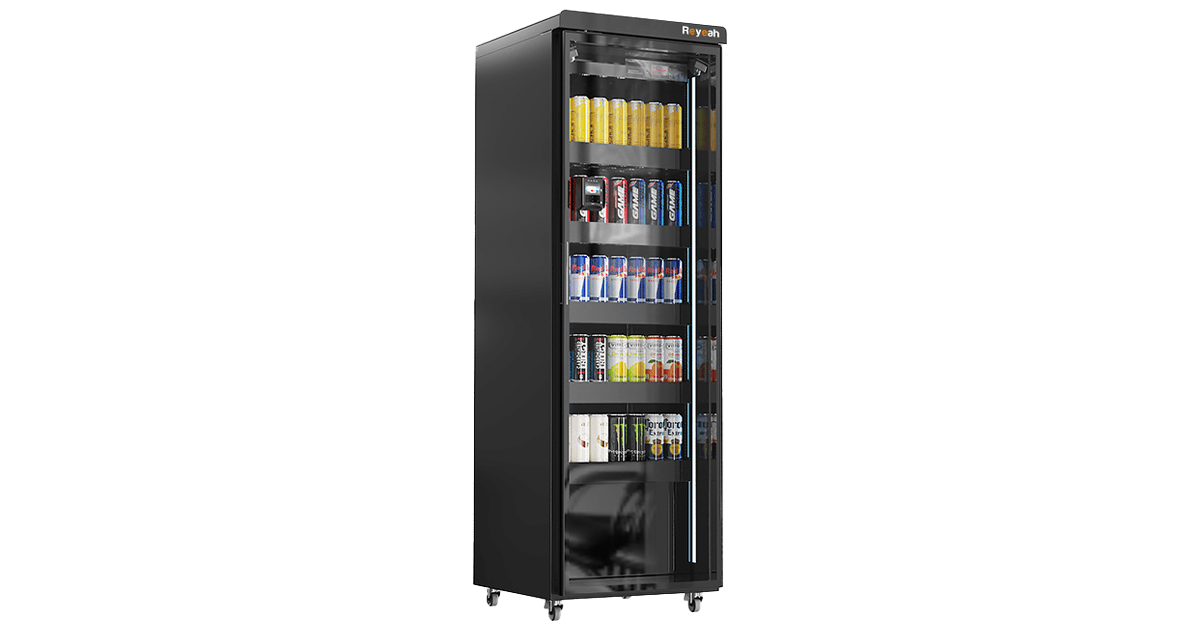
Vérifiez le modèle exact du lecteur, le fonctionnement de la préautorisation, la passerelle, les pays pris en charge et la configuration du règlement.
Voir le CoreLock Basic X12 →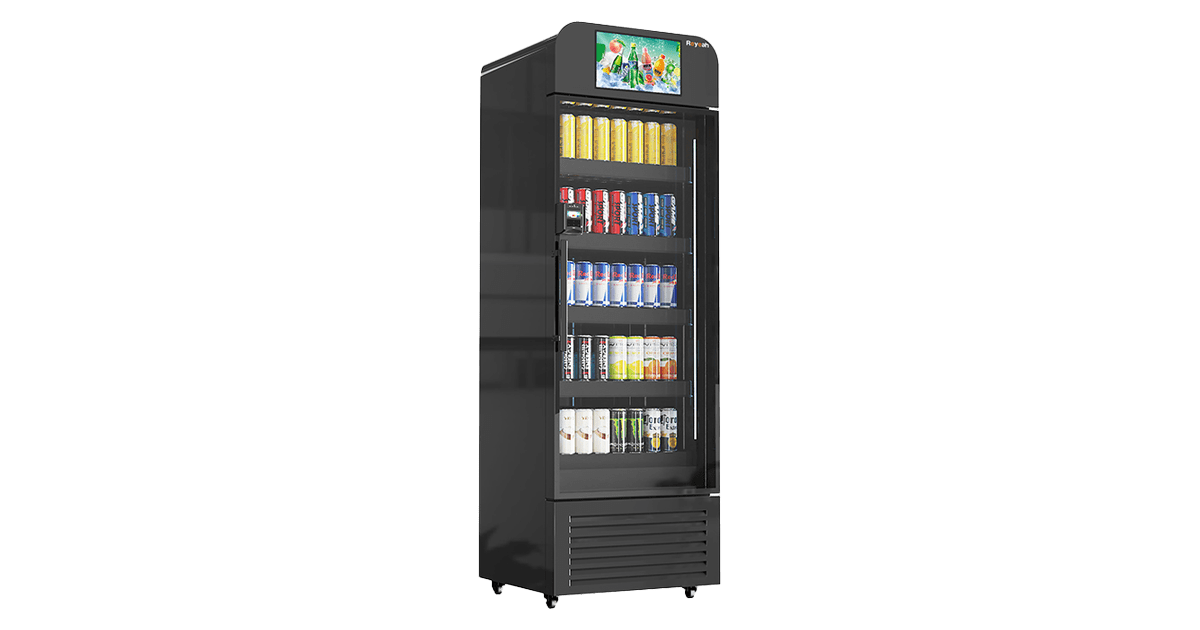
Confirmez le montage du terminal, la compatibilité avec le processeur et les fonctions de reporting pour cette armoire avec écran supérieur.
Voir le AdScreen Elite X13 →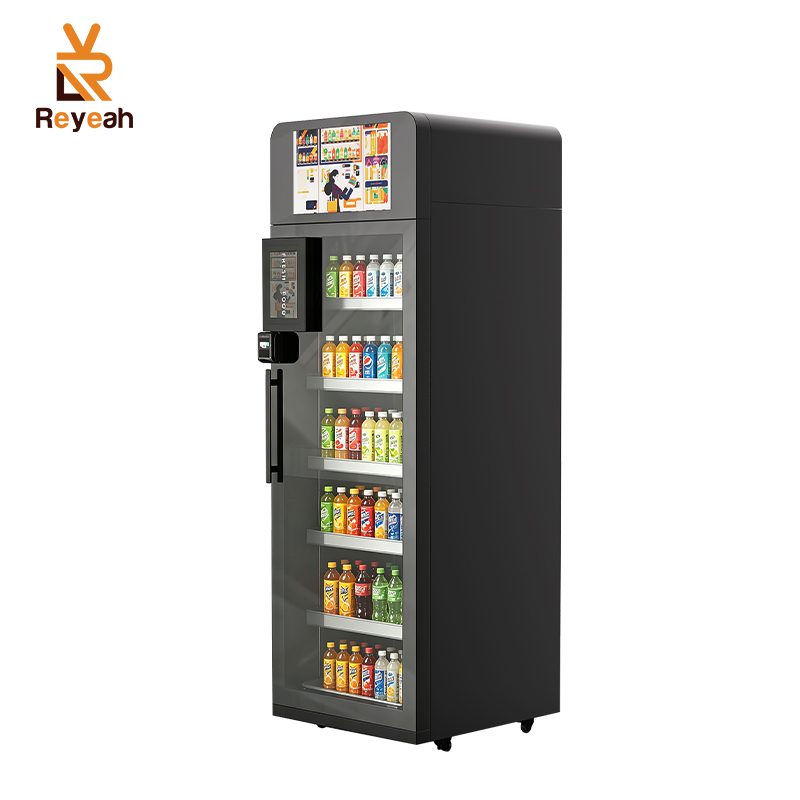
Confirmez la relation entre paiement et ouverture, le comportement en cas de perte du réseau, la gestion des exceptions et la configuration régionale.
Voir le VisionCool Pro X14 →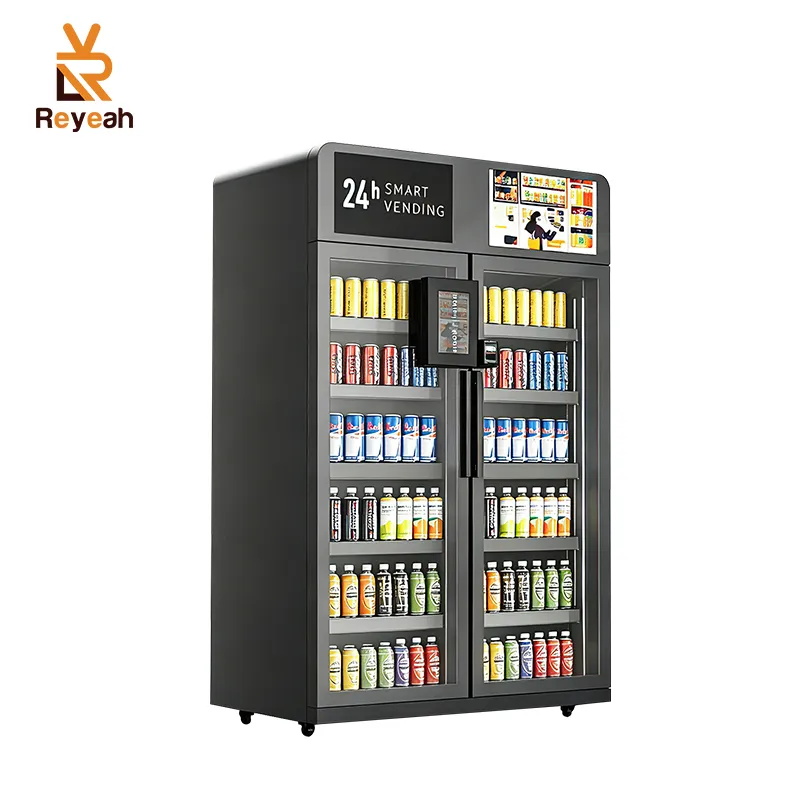
Vérifiez le nombre de terminaux requis, leur association à chaque contrôleur et le rapprochement par machine ou par zone.
Voir le DualVision Max X15 →Conclusion : choisissez en fonction de l’ensemble du cycle de paiement
Le meilleur lecteur de carte pour distributeur automatique n’est pas celui qui affiche le plus grand nombre de logos. C’est la configuration qui correspond aux moyens réellement utilisés par les clients, au circuit d’acquisition local, au contrôleur de la machine, à la connectivité du site et aux responsabilités de l’opérateur en matière de sécurité et d’assistance. Les preuves doivent correspondre au modèle, au micrologiciel, à l’application, au processeur et au marché concernés.
Avant tout déploiement à grande échelle, réalisez un pilote contrôlé. Testez les transactions normales et les situations d’échec, rapprochez les données de chaque système, mesurez la charge opérationnelle et confirmez les obligations liées au cycle de vie. Cette méthode ne garantit pas toutes les approbations, une disponibilité permanente ou l’élimination de la fraude, mais fournit une base fiable pour comparer les solutions.
Communiquez à Reyeah le modèle de votre machine, le marché ciblé, les moyens de paiement, la passerelle et les exigences réseau afin d’obtenir une étude de configuration.
Demander une étude de configurationQuestions fréquentes
Sources de référence
- EMVCo – EMV Contactless Chip : cartes sans contact, appareils NFC, noyaux des terminaux et processus d’homologation.
- PCI Security Standards Council – PCI DSS : responsabilités des environnements stockant, traitant ou transmettant des données de paiement.
- PCI SSC – PTS Point of Interaction : exigences de sécurité applicables aux appareils de paiement, notamment aux terminaux sans surveillance.
- PCI SSC – Tokenization Guidelines : principes de tokenisation et rappel que celle-ci ne remplace pas les obligations PCI DSS.
- NAMA – MDB/ICP Version 4.3 : standard volontaire de communication dont la mise en œuvre exacte doit être vérifiée.
